
Μια νέα απειλή για τα σούπερ μάρκετ, τη βιομηχανία τροφίμων και συνολικά την εφοδιαστική αλυσίδα αναδεικνύεται καθώς οι κυβερνοεπιθέσεις περνούν πλέον στα ψυγεία και στους καταψύκτες των επιχειρήσεων.
Μετά τις επιθέσεις σε εκατοντάδες ευρωπαϊκά καταστήματα, που προκάλεσαν αλλοίωση τροφίμων και σημαντικές οικονομικές απώλειες, παρόμοιες υποθέσεις εμφανίζονται και στην Ελλάδα, παρά τις προειδοποιήσεις που είχαν υπάρξει από την Εθνική Αρχή Κυβερνοασφάλειας.
Όπως αναφέρουν πηγές της Εθνικής Αρχής Κυβερνοασφάλειας στο BD, «δεν μπορούμε προς το παρόν να αποκαλύψουμε ούτε ποιες, ούτε πόσες επιχειρήσεις μπορεί να έχουν επηρεαστεί από τις κυβερνοεπιθέσεις». Υπογραμμίζουν ωστόσο πως και τα τελευταία περιστατικά αποδεικνύουν «την ανάγκη να επενδύσουν σοβαρά στην κυβερνοάμυνά τους» οι επιχειρήσεις ανεξαρτήτου μεγέθους στην Ελλάδα.
Σημειώνουν ότι είχαν υπάρξει προειδοποιήσεις από τα μέσα Οκτωβρίου όταν και είχαν πραγματοποιηθεί οι πρώτες επιθέσεις σε συστήματα ψύξης στη Γαλλία, καθώς κατά τους ελέγχους που είχε πραγματοποιήσει η Εθνική Αρχή Κυβερνοασφάλειας είχε εντοπίσει περισσότερα από 300 συστήματα που ήταν εκτεθειμένα σε ενδεχόμενες επιθέσεις.
Πως βρέθηκαν και οι ελληνικές επιχειρήσεις στο στόχαστρο
Παρά το γεγονός ότι η Εθνική Αρχή Κυβερνοασφάλειας δεν δημοσιοποιεί τον αριθμό των περιστατικών που έχουν ήδη καταγραφεί από τις κυβερνοεπιθέσεις στα συστήματα ψύξης, στελέχη της αγοράς αναφέρουν πως «είναι αρκετά και απλώνονται σε όλη τη χώρα».
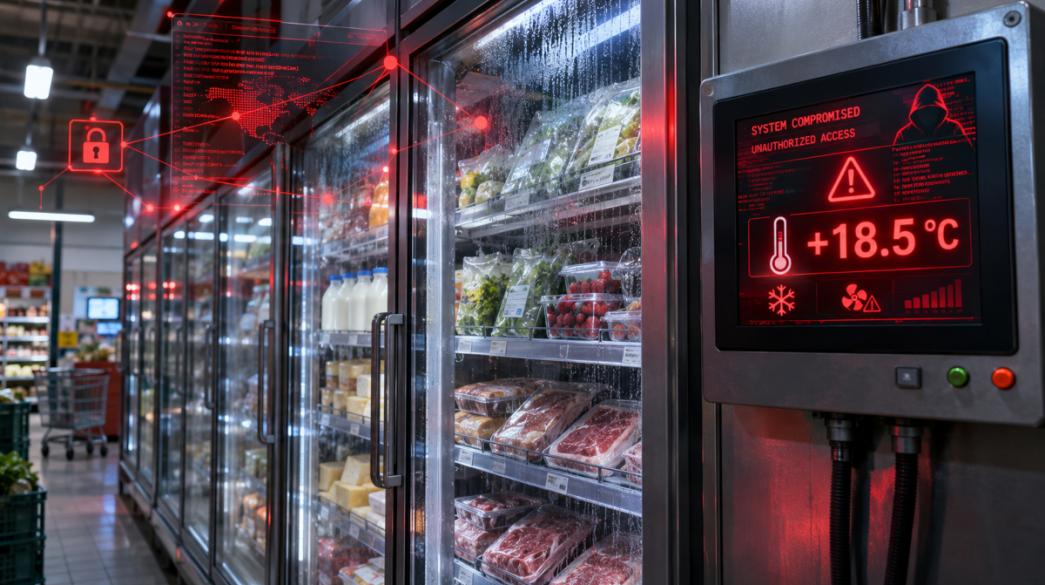
Χαρακτηριστική είναι η περίπτωση κρεοπωλείου στην Κηφισιά, όπου, σύμφωνα με καταγγελία του ιδιοκτήτη, άγνωστοι απέκτησαν πρόσβαση στο σύστημα διαχείρισης των ψυγείων και άλλαξαν τη θερμοκρασία-στόχο στους 150 βαθμούς Κελσίου.
Η επίθεση έγινε αντιληπτή εγκαίρως και η πραγματική θερμοκρασία δεν ξεπέρασε τους 17 βαθμούς, με αποτέλεσμα να αποφευχθεί η καταστροφή των προϊόντων. Ωστόσο, σύμφωνα με τον επιχειρηματία, εάν το πρόβλημα δεν αντιμετωπιζόταν άμεσα, η οικονομική ζημιά θα μπορούσε να ξεπεράσει τις 200.000 ευρώ.
Σύμφωνα με την Εθνική Αρχή Κυβερνοασφάλειας, οι ελληνικές επιχειρήσεις πρέπει να επενδύσουν στις υποδομές κυβερνοασφάλειας καθώς όπως διδάσκει και η τελευταία επίθεση, «μπορούν να πέσουν θύματα και ως παράπλευρες απώλειες».
Όπως εξηγούν, δεν είναι απαραίτητο για μια επιχείρηση να βρεθεί στο στόχαστρο. «Αρκεί να δεχθεί επίθεση μια εταιρεία με την οποία συνεργάζονται και διαθέτουν εξοπλισμό της, ώστε να πέσουν και αυτοί θύματα. Χρειάζεται συνεχής επαγρύπνηση».
Το περιστατικό στην Κηφισιά καταγράφεται την ώρα που η Ευρώπη βρίσκεται αντιμέτωπη με ένα νέο κύμα επιθέσεων στα συστήματα ψύξης σε επιχειρήσεις και σούπερ μάρκετ, καθώς έχει βρεθεί μια αδυναμία που συνδέεται με τον ψηφιακό μετασχηματισμό των επιχειρήσεων.
Ειδικότερα, τα σύγχρονα συστήματα ψύξης διαθέτουν ηλεκτρονικούς ελεγκτές που επιτρέπουν την παρακολούθηση της θερμοκρασίας, τον προγραμματισμό λειτουργίας και την απομακρυσμένη συντήρηση.
Όμως την ίδια στιγμή παραμένουν προσβάσιμες σε πολλές φορές δημόσιο δίκτυο χωρίς επαρκή προστασία, μπορούν να αποτελέσουν στόχο κυβερνοεπιθέσεων.
Η προειδοποίηση της Εθνικής Αρχής Κυβερνοασφάλειας
Στην Ελλάδα, η Εθνική Αρχή Κυβερνοασφάλειας είχε σημάνει συναγερμό ήδη από τις 14 Οκτωβρίου 2026, προειδοποιώντας για τους κινδύνους που δημιουργεί η έκθεση βιομηχανικών ελεγκτών στο διαδίκτυο.
Σύμφωνα με την ανακοίνωσή της Εθνικής Αρχής Κυβερνοασφάλειας, είχαν εντοπιστεί περισσότερα από 300 κενά ασφαλείας σε ελεγκτές εμπορικής ψύξης των εταιρειών Danfoss, Copeland/Dixell και Carel.
Η Αρχή είχε ενημερώσει απευθείας τους υπευθύνους των εγκαταστάσεων όπου αυτό είναι εφικτό, καλώντας τους να διακόψουν τη δημόσια πρόσβαση, να χρησιμοποιούν ασφαλείς συνδέσεις VPN, να αλλάζουν τους προεπιλεγμένους κωδικούς και να εγκαθιστούν τις απαραίτητες ενημερώσεις.
Ιδιαίτερη σημασία έχει και η αντικατάσταση παλαιότερου εξοπλισμού, ο οποίος δεν υποστηρίζεται πλέον από τους κατασκευαστές.
Ο διοικητής της Εθνικής Αρχής Κυβερνοασφάλειας, Μιχάλης Μπλέτσας, είχε επισημάνει χαρακτηριστικά ότι μια γνωστή αλλά μη διορθωμένη αδυναμία μπορεί πλέον να μετατραπεί σε πραγματική φυσική ζημιά μέσα σε μία νύχτα.
Παράλληλα, αναδεικνύεται η σημασία της ασφάλειας των εξωτερικών συνεργατών, καθώς η συντήρηση των συστημάτων ψύξης συχνά πραγματοποιείται από τρίτες εταιρείες που διαθέτουν απομακρυσμένη πρόσβαση στον εξοπλισμό.
Η πρώτη επίθεση και η εξάπλωση στην Ευρώπη
Η πρώτη μεγάλη επίθεση σημειώθηκε τον Οκτώβριο στη Γαλλία, όπου επηρεάστηκαν περίπου 700 επιχειρήσεις, καθώς οι εισβολείς άλλαξαν εξ αποστάσεως τις ρυθμίσεις, ανεβάζοντας τη θερμοκρασία μέχρι τους 50 βαθμούς Κελσίου. Οι επιπτώσεις περιλάμβαναν καταστροφή τροφίμων, ενώ σε ορισμένες εγκαταστάσεις αναφέρθηκαν ακόμη και πυρκαγιές.
Το δεύτερο κύμα εκδηλώθηκε στις 2 Νοεμβρίου, επηρεάζοντας περισσότερα από 100 καταστήματα σε αρκετές ευρωπαϊκές χώρες, μεταξύ των οποίων το Βέλγιο, η Σουηδία, η Ιρλανδία, η Ολλανδία, το Λουξεμβούργο και η Εσθονία, ενώ προβλήματα αναφέρθηκαν και στη Φινλανδία.
Στο στόχαστρο βρέθηκαν γνωστές αλυσίδες όπως Delhaize, Carrefour, ICA, Coop, Spar και SuperValu, με ορισμένα καταστήματα να αναγκάζονται να απομακρύνουν μεγάλες ποσότητες ευπαθών προϊόντων.
Οι επιθέσεις αυτές προκάλεσαν κινητοποίηση των ευρωπαϊκών αρχών, χωρίς μέχρι στιγμής να έχει ταυτοποιηθεί ο υπεύθυνος ή να έχει αποδειχθεί ότι τα δύο κύματα συνδέονται μεταξύ τους.
Σύμφωνα με έρευνα της εταιρείας κυβερνοασφάλειας Forescout, έχουν εντοπιστεί 12.976 εκτεθειμένες υπηρεσίες διαχείρισης ψύξης, κατανεμημένες σε 6.017 διευθύνσεις IP, σε 99 χώρες και περιοχές.
Από αυτές, 7.075 συνδέονται με συστήματα Copeland και Dixell XWEB και 4.697 με την οικογένεια προϊόντων Danfoss StoreView.
Ιδιαίτερα ανησυχητικό είναι ότι, σύμφωνα με την ίδια έρευνα, περίπου το 80% των συγκεκριμένων υπηρεσιών Danfoss χρησιμοποιούσε παλαιότερο λογισμικό, χωρίς τις νεότερες αναβαθμίσεις ασφαλείας.
Τα στοιχεία καταγράφουν συστήματα εκτεθειμένα στο διαδίκτυο και όχι συστήματα στα οποία έχει επιβεβαιωθεί κυβερνοεπίθεση.
Εκτεθειμένα σε κυβερνοεπιθέσεις τα συστήματα ψύξης
Η νέα γενιά κυβερνοεπιθέσεων δείχνει ότι ο κίνδυνος δεν περιορίζεται πλέον στην προστασία των πληροφοριακών συστημάτων μιας εταιρείας, καθώς από τα ψυγεία των σούπερ μάρκετ μέχρι τις βιομηχανικές εγκαταστάσεις και τα συστήματα ενέργειας, ολοένα περισσότερος εξοπλισμός συνδέεται στο διαδίκτυο.
Στην περίπτωση των επαγγελματικών ψυγείων, μάλιστα, οι επιθέσεις μπορούν να πραγματοποιηθούν χωρίς απαραίτητα να χρησιμοποιείται κάποιο ιδιαίτερα σύνθετο κακόβουλο λογισμικό, καθώς αρκεί η μη εξουσιοδοτημένη πρόσβαση στις κανονικές λειτουργίες διαχείρισης του εξοπλισμού.
Σημαντικά κενά ασφαλείας στα σύγχρονα συστήματα ψύξης αναδεικνύουν οι πρόσφατες κυβερνοεπιθέσεις σε επιχειρήσεις στην Ευρώπη, με χιλιάδες συνδεδεμένες συσκευές να παραμένουν εκτεθειμένες στο διαδίκτυο, δημιουργώντας κινδύνους για τη λειτουργία του εξοπλισμού και την ασφάλεια των επιχειρήσεων.
Όπως επισημαίνει ο Vladimir Dashchenko, Principal Security Researcher της Kaspersky, σε αρκετές περιπτώσεις στα συστήματα ψύξης απουσιάζουν ακόμη και βασικά μέτρα κυβερνοασφάλειας, όπως ισχυροί κωδικοί πρόσβασης, έλεγχος ταυτότητας δύο παραγόντων και τακτικές ενημερώσεις λογισμικού.
Η έκθεσή τους επιτρέπει σε κακόβουλους χρήστες να εντοπίζουν ευπάθειες και να επιχειρούν παρεμβάσεις στη λειτουργία τους, αξιοποιώντας ακόμη και δημοσιοποιημένες τεχνικές απομακρυσμένης εκτέλεσης κώδικα.
 Ακολουθήστε το Business Daily στο Google news